Datensouveränität: was Unternehmen wirklich prüfen
Datensouveränität heißt mehr als EU-Hosting. So prüfst Du Zugriff, Rechtsraum und Löschung, bevor Sprach- und Geschäftsdaten das Unternehmen verlassen.
49 Prozent der Verbraucherinnen und Verbraucher in Deutschland fühlten sich 2024 im Bereich Internet und Digitales eher nicht oder gar nicht gut geschützt, laut dem Verbraucherreport des vzbv. Für Deinen Arbeitsalltag steckt dahinter eine konkrete Frage: Kannst Du erklären, wer Dein diktiertes Kundenangebot nach der Verarbeitung noch lesen oder anhören kann?
Ein EU-Logo auf der Produktseite beantwortet das nicht. Ebenso wenig reicht die Aussage, dass ein Anbieter seine Server in Deutschland betreibt.
Wir sind Simon & Furkan, Gründer aus Berlin. Für uns beginnt Datensouveränität dort, wo Du Standort, Zugriff, Recht und Löschung getrennt prüfen kannst, ohne dafür selbst Rechenzentren betreiben zu müssen.
Inhaltsverzeichnis
- Was Datensouveränität bedeutet und warum sie Deinen Alltag trifft
- Was Datensouveränität von einem Serverstandort trennt
- Welches Recht über den Zugriff entscheidet
- Wie die technische Kontrollkette aussehen muss
- Wie das im Mittelstand konkret aussieht
- Welche Maßnahmen Du diese Woche setzen kannst
- Welches Werkzeug Du danach auswählst
Was Datensouveränität bedeutet und warum sie Deinen Alltag trifft
Datensouveränität bedeutet, dass Du die Verarbeitung Deiner Daten nachvollziehbar steuern kannst. Dazu gehört, wo sie liegen, wer sie erreichen kann, welchem Recht die Verarbeitung unterliegt und wann sie gelöscht werden.
Im Digital-Decade-Länderbericht Deutschland 2024 der Europäischen Kommission äußerten 44 Prozent der in Deutschland Befragten Sorgen um die Kontrolle über ihre persönlichen Daten; nur 41 Prozent waren der Ansicht, dass die EU ihre digitalen Rechte wirksam schützt. Das ist eine Vertrauensfrage, aber für Unternehmen auch eine Frage der täglichen Organisation.
Nehmen wir an, Du diktierst nach einem Kundengespräch eine Angebotsmail. Du nennst den Ansprechpartner, das geplante Budget und eine interne Einschätzung zum Projekt.
Ein Diktat ist mehr als eine Audiodatei
Für Dich entsteht ein Text. Technisch können dabei unterschiedliche Daten verarbeitet werden: Deine Stimme, der erkannte Text, Kontoinformationen und Angaben zur Nutzung.
Nicht jeder dieser Datenbestände erfüllt denselben Zweck. Die fertige Mail brauchst Du möglicherweise für die Kundenkommunikation, die ursprüngliche Aufnahme dagegen nur für die Umwandlung in Text.
Praktische Regel: Frage nicht nur, ob ein Werkzeug Daten verarbeitet. Frage, welche Daten es für welchen Arbeitsschritt tatsächlich braucht.
Auch Datenschutz und Datensouveränität sind nicht deckungsgleich. Datenschutz betrifft den Schutz personenbezogener Daten; bei Datensouveränität interessieren Dich zusätzlich etwa vertrauliche Preislisten, Entwürfe oder interne Geschäftsunterlagen ohne Personenbezug.
Die Begriffe hängen zusammen, lösen aber unterschiedliche Aufgaben. Eine rechtmäßige Verarbeitung kann trotzdem schwer nachvollziehbar sein, wenn Du keine Übersicht über Empfänger oder gespeicherte Kopien hast.
So wird Kontrolle im Alltag greifbar
Du musst nicht jeden technischen Vorgang selbst durchführen. Du brauchst klare Entscheidungen und belastbare Antworten der Beteiligten.
• Zweck benennen: Die Aufnahme dient dazu, Deinen gesprochenen Entwurf in Text umzuwandeln.
• Daten unterscheiden: Audio, fertiger Text und Nutzungsprotokolle bekommen jeweils eine eigene Bewertung.
• Verantwortung zuordnen: Eine benannte Person entscheidet über Freigabe und Änderungen des Werkzeugs.
• Nachweise ablegen: Verträge und technische Beschreibungen gehören an einen gemeinsamen, auffindbaren Ort.
Damit wird Datensouveränität zu einer Arbeitsroutine statt zu einem abstrakten Ideal. Entscheidend ist nicht, ob Du jede Fachabkürzung kennst, sondern ob Du die Verarbeitung Deiner Geschäftsdaten erklären und begrenzen kannst.
Was Datensouveränität von einem Serverstandort trennt
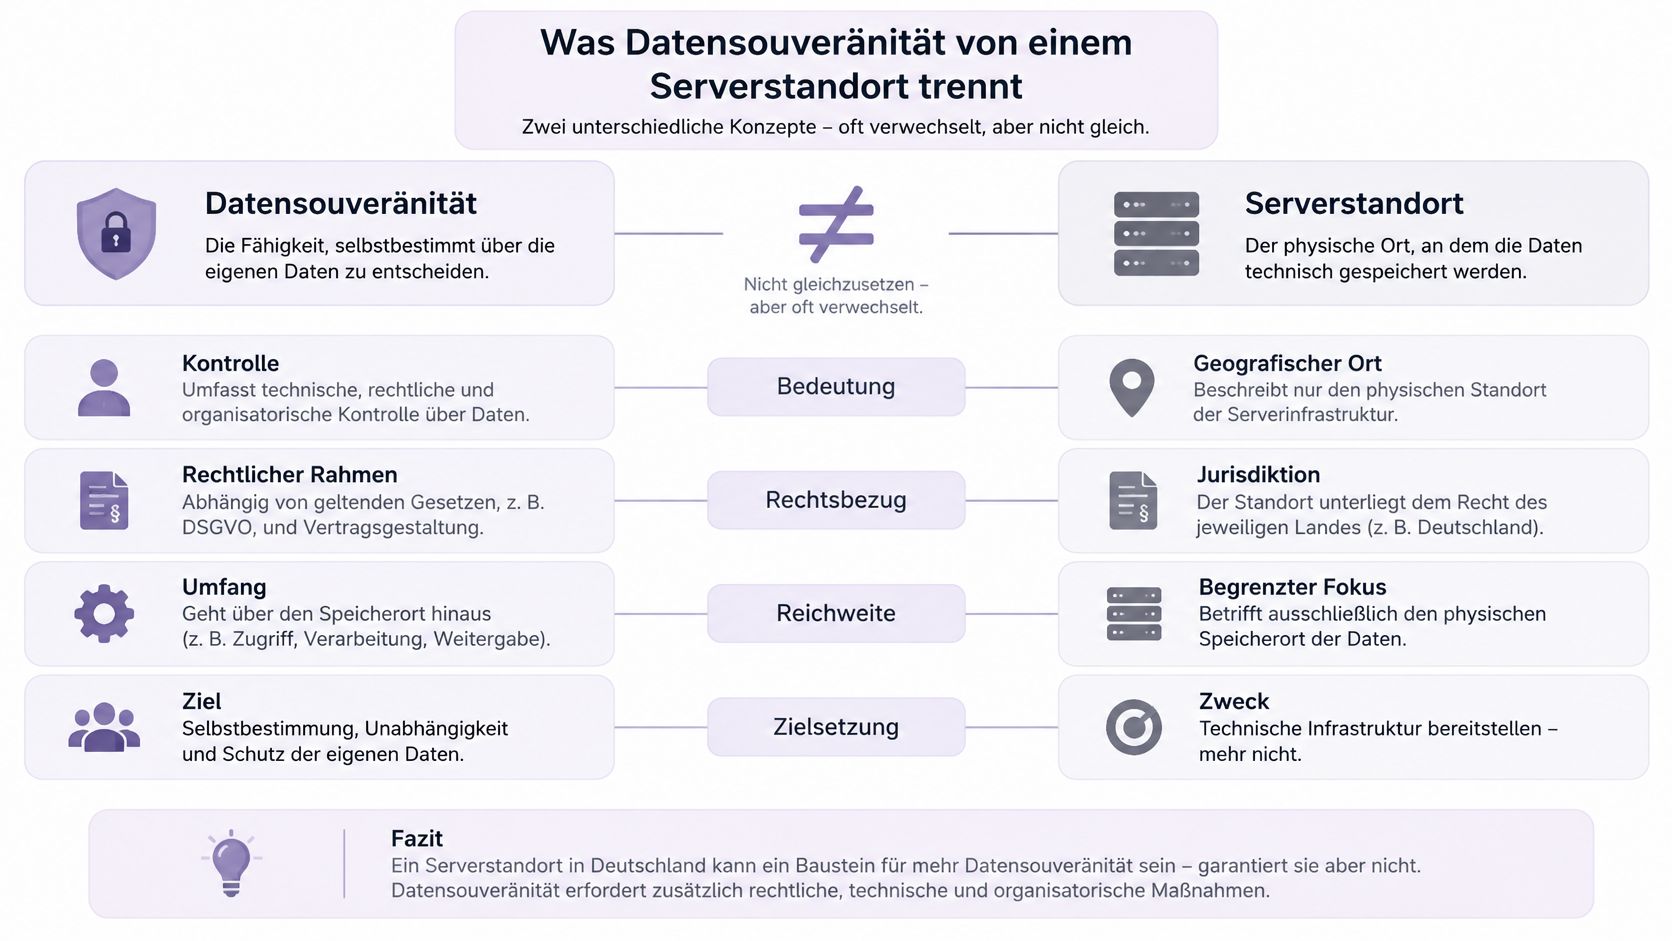
Eine Adresse sagt Dir, wo ein Haus steht. Sie sagt nicht, wer einen Schlüssel besitzt. Und sie sagt auch nicht, wer hinein darf oder wann jemand die Unterlagen im Haus entsorgt.
Bei Daten ist der Serverstandort die Adresse. Für eine belastbare Entscheidung brauchst Du zusätzlich Informationen über Berechtigungen, rechtliche Zugriffsmöglichkeiten und die Lebensdauer der gespeicherten Inhalte.
Nach dem Bitkom Cloud Report 2026 halten 87 Prozent der befragten Unternehmen selbst sogenannte souveräne internationale Cloud-Angebote hinsichtlich Datenverarbeitung und Zugriffsrechten für nicht transparent genug. Der passende nächste Schritt ist deshalb keine weitere Standortfrage, sondern die Bitte um konkrete Nachweise.
Vier Fragen, die EU-Hosting nicht ersetzt
| Kontrollfrage | Was der Standort leistet | Was zusätzlich zählen muss |
|---|---|---|
| Wo liegen die Daten | Server in Deutschland oder der EU senken das Transferrisiko | Kapitel V DSGVO bleibt zu prüfen |
| Wer kann zugreifen | Der Standort sagt nichts über Support und Administration | Subunternehmer, Fernzugriff, Schlüssel und Eigentümer |
| Welches Recht gilt | Ein EU-Vertrag ist ein Anfang | Schrems II, Data Privacy Framework und Konzernstruktur |
| Wie lange bleiben Daten | Eine Marketingzusage ist kein Nachweis | Löschfrist, Protokoll und Nachweis der Löschung |
Die Tabelle trennt Dinge, die auf Produktseiten häufig nebeneinanderstehen. Eine Standortangabe ist eine Aussage über Infrastruktur, eine Löschzusage dagegen eine Aussage über den Umgang mit Inhalten.
Ein Anbieter kann also eine klare Antwort auf die Standortfrage geben und bei der Administration trotzdem unkonkret bleiben. Dann ist nicht automatisch das gesamte Angebot ungeeignet, aber Deine Prüfung ist noch offen.
Verschlüsselung beantwortet nicht jede Zugriffsfrage
Verschlüsselung schützt Daten nur innerhalb des jeweiligen technischen Modells. Deshalb solltest Du wissen, wer Schlüssel verwaltet und an welcher Stelle Inhalte für die Verarbeitung entschlüsselt vorliegen.
Bei einer Transkription muss das System Sprache verarbeiten können. Die wichtige Anschlussfrage lautet: Welche Personen oder weiteren Systeme könnten währenddessen ebenfalls auf diese Inhalte zugreifen?
• Support prüfen: Können Mitarbeitende Inhalte sehen oder lediglich technische Statusinformationen?
• Administration eingrenzen: Gibt es dauerhafte Berechtigungen oder nur begründete, zeitlich begrenzte Freigaben?
• Eigentumsstruktur verstehen: Welche Unternehmen gehören zur tatsächlichen Verarbeitungskette?
• Begriffe übersetzen: Lass Dir erklären, was eine Zusage wie souverän im konkreten Produkt technisch bedeutet.
Ein deutscher Anbieter und ein deutscher Server sind hilfreiche Auswahlmerkmale, aber keine vollständige Prüfung. Du suchst keine perfekte Herkunftsgeschichte, sondern eine nachvollziehbare Antwort darauf, wer unter welchen Bedingungen an Deine Inhalte kommt.
Welches Recht über den Zugriff entscheidet
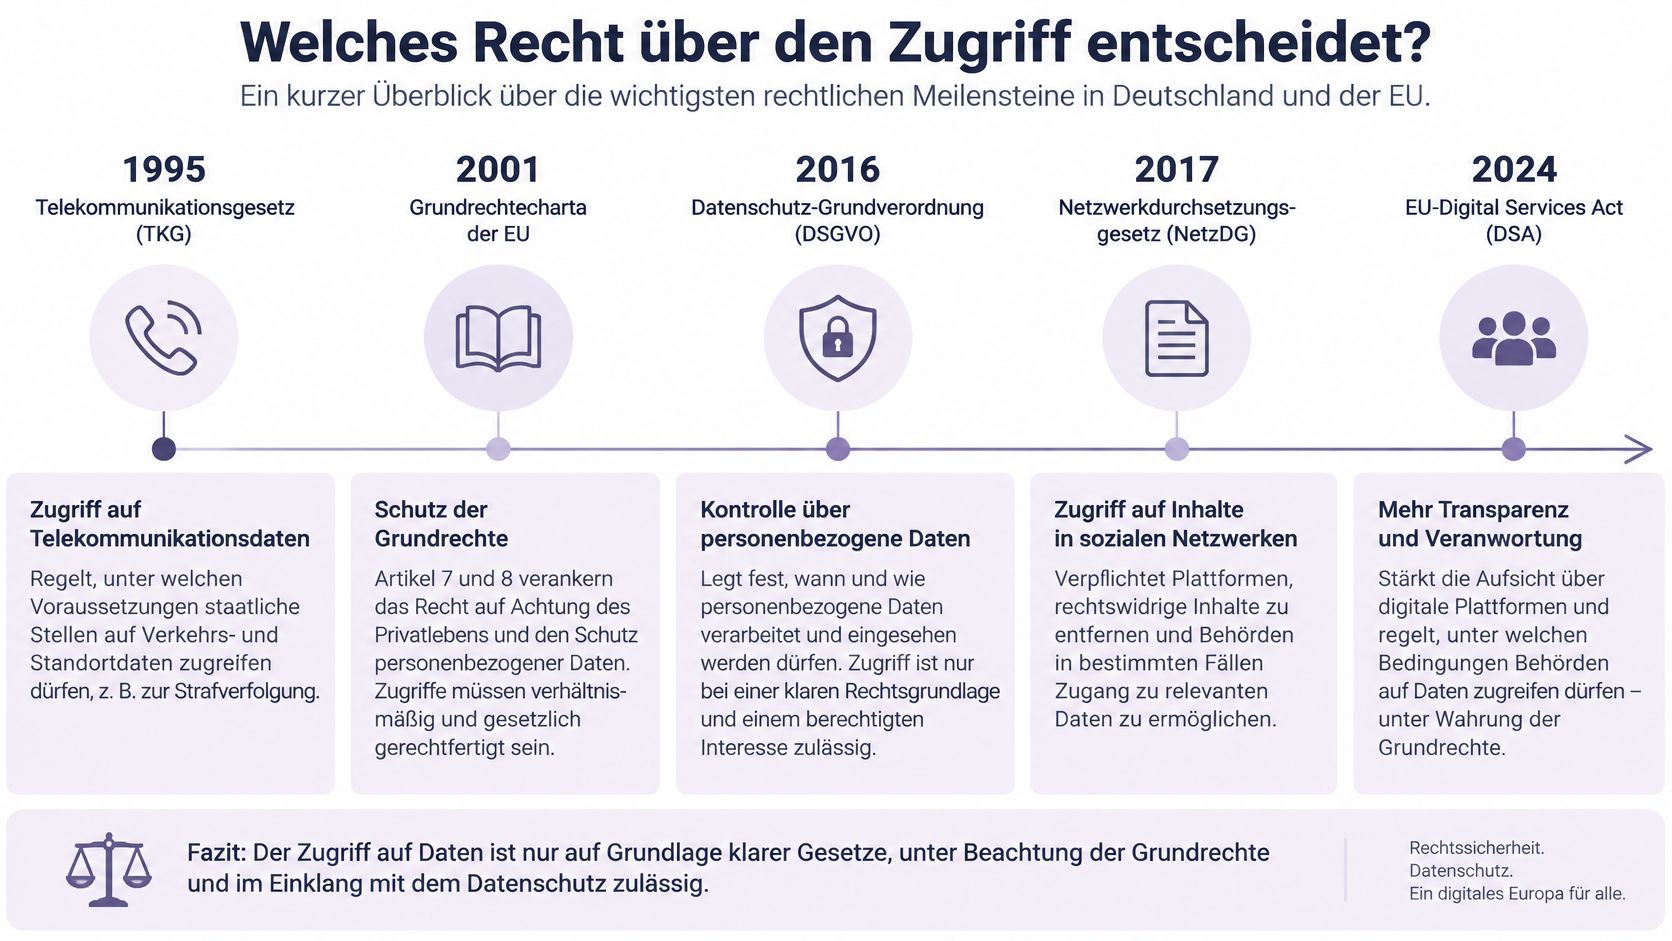
Im Urteil Schrems II, Aktenzeichen C-311/18, erklärte der Europäische Gerichtshof das frühere Privacy Shield mit sofortiger Wirkung für unwirksam, weil es für die betreffende Übermittlung kein im Wesentlichen gleichwertiges Schutzniveau gewährleistete, wie die Einordnung des BfDI zu Schrems II erläutert. Daraus folgt kein pauschales Verbot von US-Anbietern.
Du musst vielmehr zwischen der Zulässigkeit Deiner Verarbeitung und der Grundlage einer möglichen Drittlandübermittlung unterscheiden. Ein brauchbarer Dienst kann für einen bestimmten Datenfluss eine tragfähige Grundlage haben und für einen anderen zusätzliche Prüfung erfordern.
Der konkrete Empfänger zählt
Das EU-US Data Privacy Framework kann Übermittlungen an teilnehmende US-Unternehmen ermöglichen. Fehlt eine entsprechende Teilnahme, kommen andere Instrumente nach Kapitel V DSGVO infrage, gegebenenfalls zusammen mit zusätzlichen Schutzmaßnahmen.
Prüfe deshalb den tatsächlichen Vertragspartner und Empfänger. Ein bekannter Markenname reicht nicht, wenn Vertrag, Support und technische Verarbeitung über unterschiedliche Gesellschaften laufen.
Auch die Teilnahme eines Unternehmens beantwortet nicht automatisch jede Frage zu Unterauftragnehmern. Entscheidend ist, welche Gesellschaft welche Daten zu welchem Zweck erhält.
Dokumentation statt Länderetikett
Für Deine Unterlagen brauchst Du eine verständliche Beschreibung des Datenflusses. Schreib nicht nur den Produktnamen auf, sondern benenne Empfänger, Verarbeitungszweck und das verwendete rechtliche Instrument.
| Unterlage | Was Du darin festhalten solltest |
|---|---|
| Empfängerübersicht | Gesellschaft und Aufgabe bei der Verarbeitung |
| Transferbewertung | Ob ein Drittland beteiligt ist und auf welcher Grundlage |
| Supportbeschreibung | Ob Inhalte zugänglich sind und unter welchen Bedingungen |
| Freigabeentscheidung | Wer die Bewertung vorgenommen hat und welche Fragen offenbleiben |
Angenommen, Du meldest einen Erkennungsfehler und möchtest dafür einen Textausschnitt an den Support schicken. Diese Weitergabe solltest Du getrennt vom normalen Diktat betrachten, weil Du dabei möglicherweise einen zusätzlichen Empfänger oder Verarbeitungsschritt einbeziehst.
Für unsere eigenen Angaben kannst Du die Datenschutzhinweise von fluesta in Deine Prüfung einbeziehen. Bei rechtlichen oder datenschutzbezogenen Rückfragen erreichst Du uns unter legal@fluesta.eu.
Eine zulässige Drittlandübermittlung ist keine unbegrenzte Erlaubnis für jede weitere Nutzung Deiner Inhalte.
Die sinnvolle Entscheidung lautet deshalb selten einfach EU gut oder USA schlecht. Sie lautet: Ist dieser konkrete Datenfluss für diesen Zweck rechtlich tragfähig und ausreichend abgesichert? Bei vertraulichen Kundeninhalten oder unklaren Konzernzugriffen gehört diese Bewertung in fachkundige Hände.
Wie die technische Kontrollkette aussehen muss
Datensouveränität braucht eine nachprüfbare Kontrollkette. Eine verschlüsselte Verbindung hilft Dir wenig, wenn anschließend unklar bleibt, wer Inhalte öffnen kann oder ob Kopien zurückbleiben.
Die Vereinbarung zur Auftragsverarbeitung des Deutschen Wetterdienstes verdeutlicht die Verbindung von dokumentierten Weisungen, Drittlandübermittlungen und den Sicherheitsanforderungen aus Art. 32 DSGVO. Solche Anforderungen müssen sich in technischen und organisatorischen Maßnahmen wiederfinden, nicht nur in einem Werbeversprechen.
Die Kette praktisch aufbauen
Datenresidenz festlegen. Halte vertraglich fest, in welchen EU- oder EWR-Regionen die Verarbeitung stattfinden darf. Beziehe dabei die relevanten Verarbeitungsschritte ein, nicht nur den Hauptspeicher.
Unterauftragnehmer erfassen. Dokumentiere, welche weiteren Unternehmen beteiligt sind und welche Aufgabe sie übernehmen. Eine Liste ohne Beschreibung der Tätigkeiten lässt wichtige Fragen offen.
Drittlandzugriffe begrenzen. Lass technische Sperren oder kontrollierte Einzelfreigaben beschreiben. Eine allgemeine Vertraulichkeitsverpflichtung erklärt noch nicht, wie Fernzugriffe verhindert werden.
Zugriffe protokollieren. Für berechtigte Zugriffe sollte nachvollziehbar sein, wer wann welche Handlung ausgeführt hat. Achte darauf, dass die Protokolle nicht unnötig Deine diktierten Inhalte enthalten.
Löschung verifizieren. Prüfe, was nach erfolgreicher Verarbeitung verschwindet und was etwa bei einem Fehler bestehen bleibt. Entscheidend ist die umgesetzte Routine, einschließlich ihrer Ausnahmen.
Nachweise einer Kontrollkette
| Prüfpunkt | Festlegung | Beleg |
|---|---|---|
| Datenresidenz | Verarbeitung im EU- oder EWR-Raum | Vertragsklausel und Standortangabe |
| Unterauftragnehmer | Vollständige Kette | Dokumentierte Liste mit Weisung |
| Drittlandzugriff | Sperren oder einzeln freigeben | Technische Sperre und Zugriffsprotokoll |
| Schlüssel und Admin | Zugriff nur nach Rolle | Schlüsselverwaltung und Berechtigungskonzept |
| Löschung | Kein dauerhafter Sprach- oder Inhaltsbestand | Löschnachweis, kein Training aus Roh-Audio |
Nutze die Tabelle als Abhakliste für Belege, nicht als Sammlung von Ja-Antworten. Bei Schlüsselverwaltung wäre etwa eine Beschreibung der Zuständigkeiten brauchbarer als die bloße Aussage, dass alles verschlüsselt sei.
Zero Data Retention bedeutet in diesem Zusammenhang, dass Sprach- oder Inhaltsdaten nach der Verarbeitung nicht als dauerhafter Bestand verfügbar bleiben. Das verringert die Datenmenge, die anschließend weiter geschützt und verwaltet werden muss.
Sprachdaten gezielt minimieren
Für einen schlanken Diktatablauf sollte Roh-Audio nur für die Transkription verarbeitet und danach automatisiert gelöscht werden. Eine Wiederverwendung für Training oder Profilbildung passt nicht zu dieser eng begrenzten Zwecksetzung.
Behandle Metadaten separat. Ein technisches Fehlerprotokoll braucht nicht automatisch den gesprochenen Satz, einen Kundennamen oder den vollständigen Transkriptionsinhalt.
Bei uns laufen Transkription und KI-Korrektur ausschließlich auf EU-Servern nach dem Prinzip Zero Data Retention. Es wird kein Audio gespeichert.
Das ist eine konkrete Verarbeitungseigenschaft, kein Ersatz für Deine vollständige Anbieterprüfung. Für die praktische Einrichtung findest Du in unserer Dokumentation Anleitungen zur Installation, zur Hotkey-Einrichtung und zum ersten Diktat.
Teste auch einen abgebrochenen Vorgang oder eine fehlgeschlagene Verarbeitung mit unkritischem Inhalt. So kannst Du gezielt nachfragen, wie der Anbieter Ausnahmen behandelt, statt nur den erfolgreichen Normalfall zu beurteilen.
Wie das im Mittelstand konkret aussieht
Bei einer Freelancerin, einem Beratungsteam und einer Geschäftsführung sehen die Arbeitsabläufe unterschiedlich aus. Die passende Entscheidung entsteht deshalb am konkreten Dokument, nicht anhand einer allgemeinen Cloud-Präferenz.
Die folgenden Situationen sind Beispiele. Sie zeigen, wie Du eine offene Frage in eine überprüfbare Entscheidung übersetzt.
Eine Freelancerin diktiert Angebote
Angenommen, eine Freelancerin verwendet ein Diktatwerkzeug für Angebote in ihrem Mailprogramm. Bei einem Fehler schickt sie dem Support versehentlich einen vollständigen Entwurf mit vertraulichen Preisabsprachen.
Der normale Diktatablauf kann sauber begrenzt sein, während das Supportticket einen zusätzlichen Datenbestand erzeugt. Ihre praktische Lösung: Fehler mit einem neutralen Beispielsatz reproduzieren und Originalinhalte nur nach bewusster Prüfung weitergeben.
Damit bleibt Hilfe erreichbar, ohne dass jedes technische Problem zur Weitergabe eines Kundenangebots führt. Das ist eine kleine Arbeitsregel mit einem klaren Ergebnis.
Ein Beratungsteam pflegt ein Glossar
Ein gemeinsames Glossar kann Fachbegriffe und Kundennamen enthalten. Behandle es deshalb als eigenen Datenbestand, nicht bloß als harmlose Einstellung.
Das Team legt fest, wer Einträge bearbeiten darf und welche Begriffe nach Mandatsende entfernt werden. Für die tägliche Nutzung reichen häufig allgemeinere Fachwörter, während vertrauliche Projektnamen nicht dauerhaft im gemeinsamen Wortschatz stehen müssen.
Für die Praxis: Prüfe auch die Daten, die neben dem eigentlichen Dokument entstehen. Glossare und Supporttickets brauchen eigene Zuständigkeiten.
Eine Geschäftsführung wägt Aufwand und Nutzen ab
Laut dem Bitkom Cloud Report 2026 zu Wirtschaft und Politik würden 37 Prozent der Unternehmen einen Cloud-Dienst nutzen, der Daten ausschließlich in Deutschland verarbeitet und vor ausländischem Zugriff schützt, selbst bei höheren Kosten oder geringerem Funktionsumfang; ein Jahr zuvor waren es 27 Prozent. Die Bereitschaft zum Aufpreis ersetzt allerdings keine Prüfung des tatsächlichen Arbeitsnutzens.
Eine Geschäftsführung sollte deshalb Datenschutz und Bedienbarkeit gemeinsam testen. Wenn Beschäftigte regelmäßig auf nicht freigegebene Alternativen ausweichen, musst Du den vorgesehenen Ablauf genauer anschauen.
Für den Vergleich eignet sich eine anonymisierte Angebotsmail mit typischen Fachbegriffen. Beobachte die Wartezeit, den Korrekturaufwand und den Wechsel zwischen Programmen.
• Arbeitsfluss bewerten: Landet der Text dort, wo Du ihn weiterbearbeitest?
• Nacharbeit erfassen: Welche Namen, Zahlen oder Formulierungen musst Du korrigieren?
• Gesamtkosten betrachten: Berücksichtige Lizenz, Einrichtung und laufende Verwaltung.
• Mindestniveau festhalten: Definiere, welche offenen Datenschutzfragen eine Freigabe verhindern.
Nicht maximale technische Unabhängigkeit ist automatisch die beste Lösung. Du brauchst ein belegbares Schutzniveau und einen Ablauf, den Deine Kolleginnen und Kollegen gern verwenden.
Welche Maßnahmen Du diese Woche setzen kannst
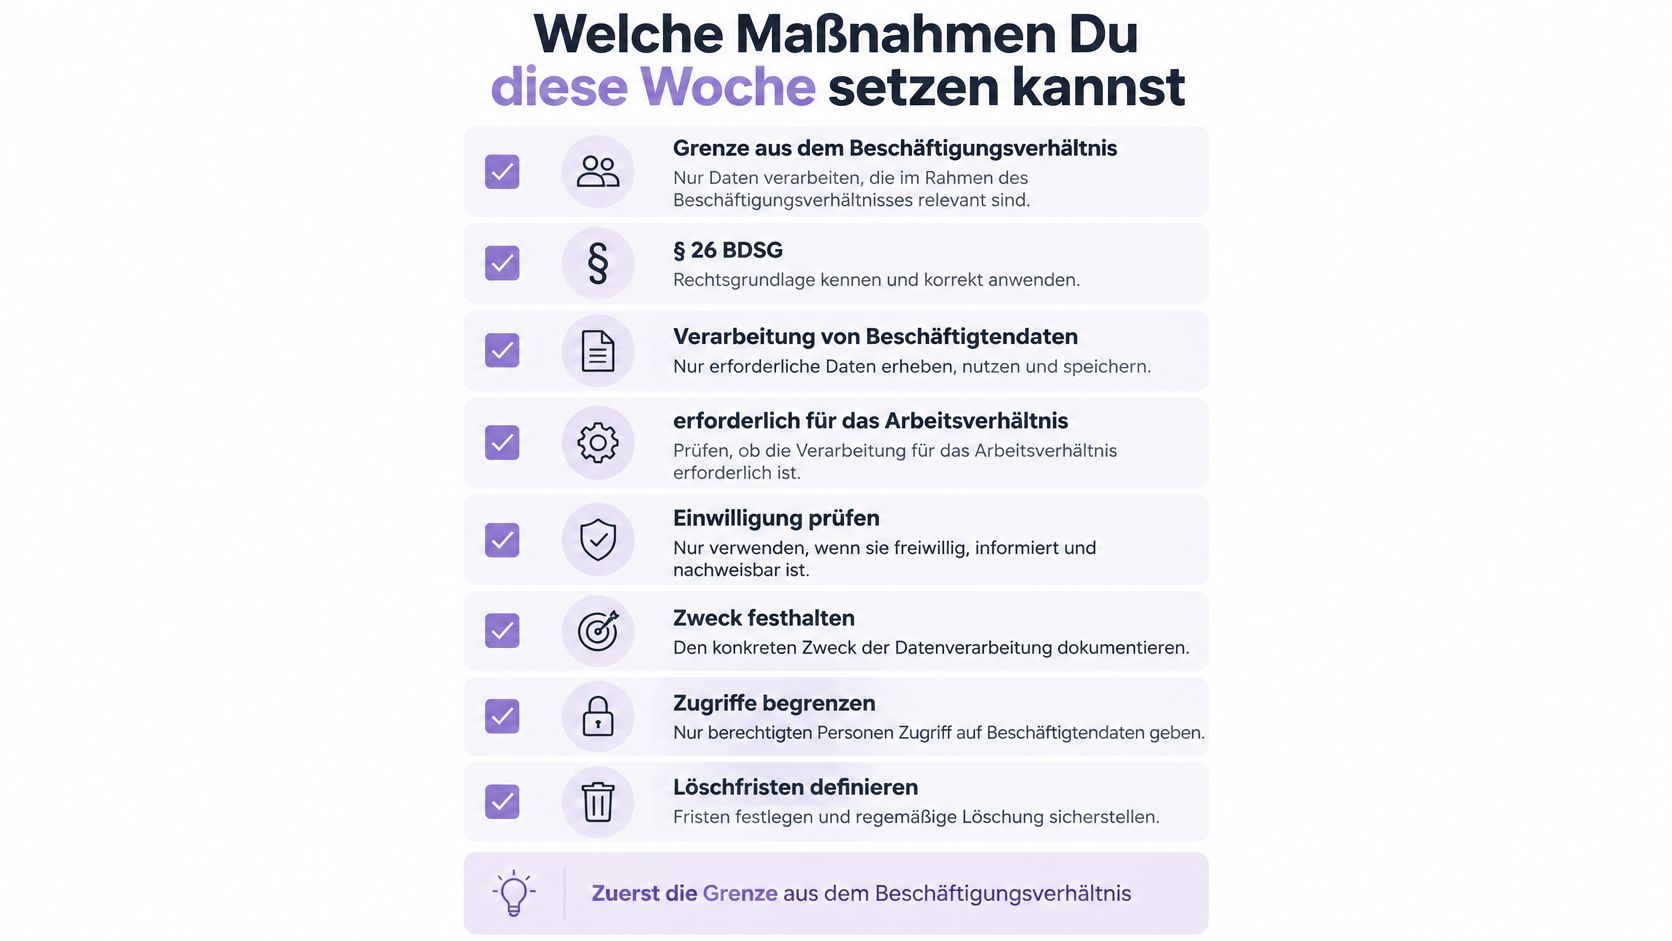
Bei Beschäftigtendaten setzt Du zuerst die rechtliche Grenze. § 26 BDSG erlaubt eine Verarbeitung unter anderem, wenn sie für die Durchführung oder Beendigung des Beschäftigungsverhältnisses oder die Erfüllung bestimmter Rechte und Pflichten erforderlich ist; bei einer Einwilligung ist die Freiwilligkeit wegen des Abhängigkeitsverhältnisses besonders zu prüfen, wie das Bundesdatenschutzgesetz festlegt.
Eine technisch kurze Speicherdauer ersetzt diese Prüfung nicht. Du musst zuerst klären, ob und wofür die Verarbeitung stattfinden darf.
Persönliches Diktat und Gesprächsaufnahme trennen
Wenn Du Deinen eigenen Mailentwurf diktierst, beschreibst Du einen anderen Vorgang als beim Mitschnitt eines Personalgesprächs. Die Freigabe eines Schreibwerkzeugs solltest Du deshalb nicht als allgemeine Aufnahmeerlaubnis behandeln.
Halte bei Sprachaufnahmen Zweck, Erforderlichkeit, Zugriff und Löschfrist fest. Beziehe Datenschutzverantwortliche und gegebenenfalls die zuständigen betrieblichen Stellen ein, bevor Du Beschäftigtendaten produktiv verarbeitest.
Aus jeder Aufgabe ein ablegbares Ergebnis machen
• Werkzeuge inventarisieren: Schreibe auf, womit Dein Team Texte erstellt, korrigiert und teilt. Das Ergebnis ist eine Liste mit verantwortlicher Person, nicht nur eine Sammlung von App-Namen.
• Zwecke formulieren: Beschreibe pro Werkzeug in einem Satz, wofür es eingesetzt werden darf. Ergänze ausdrücklich ausgeschlossene Anwendungen, etwa Gesprächsmitschnitte.
• Inhalte einordnen: Trenne Kundenkommunikation, Beschäftigtendaten und interne Notizen. So kannst Du unterschiedliche Freigaben vergeben, statt jedes Dokument gleich zu behandeln.
• Empfänger bewerten: Halte fest, welche Gesellschaften beteiligt sind und welche Grundlage bei einem Drittlandtransfer vorgesehen ist. Ungeklärte Empfänger bleiben als offene Frage sichtbar.
• Unterlagen vervollständigen: Lege Auftragsverarbeitungsvertrag, Maßnahmenbeschreibung und Unterauftragnehmerliste gemeinsam ab. Bei uns gibt es einen AVV für Teams auf Anfrage.
• Pilot sicher vorbereiten: Verwende zunächst eine anonymisierte echte Arbeitsvorlage. Dadurch prüfst Du einen realistischen Schreibablauf, ohne vor der Freigabe vertrauliche Originalinhalte zu übertragen.
• Entscheidung dokumentieren: Notiere Freigabe, Einschränkungen und verantwortliche Person. Ein Werkzeug kann für allgemeine Entwürfe geeignet sein und für sensible Personalnotizen zunächst gesperrt bleiben.
• Änderungen zuordnen: Bestimme, wer Mitteilungen zu neuen Unterauftragnehmern oder geänderten Bedingungen prüft. Sonst bleibt die ursprüngliche Bewertung liegen, obwohl sich die Verarbeitung verändert.
Eine brauchbare Freigabenotiz muss kein umfangreiches Handbuch sein. Sie sollte aber jemandem, der nicht am Auswahlgespräch beteiligt war, die Entscheidung verständlich machen.
Diese Checkliste ersetzt keine Rechtsberatung und macht einen ungeklärten Transfer nicht zulässig. Offene wesentliche Fragen bedeuten, dass Du den betreffenden Einsatz noch nicht freigibst.
Du kannst trotzdem mit unkritischen Testinhalten weiterarbeiten und die Bedienbarkeit beurteilen. So kommen technische Erprobung und rechtliche Prüfung voran, ohne dass Du sie miteinander verwechselst.
Welches Werkzeug Du danach auswählst
Nimm einen typischen Schreibauftrag aus Deiner Woche und lege Deine Entscheidung daneben. Sind Ort, Zugriff, Recht und Löschung ausreichend geklärt, kannst Du beurteilen, ob das Werkzeug Deinen Alltag tatsächlich erleichtert.
Die Oberfläche ist dabei wichtig, aber nicht allein entscheidend. Achte auch darauf, ob Du Ergebnisse in Deinen vorhandenen Programmen weiterverwenden kannst und welche zusätzlichen Ablagen entstehen. Ein Diktatwerkzeug, das Deine Sprache als dauerhafte Datei anlegt, schafft eine neue Kopie, die Du beim Ausstieg wieder auflösen musst.
Bedienbarkeit an einem echten Arbeitsablauf prüfen
Verwende eine anonymisierte Mail oder einen Angebotsentwurf mit Deinen üblichen Fachbegriffen. Bearbeite den Text anschließend so, wie Du es im Alltag tun würdest.
Prüfe nicht nur die Erkennung des gesprochenen Satzes. Schau auch darauf, wie leicht Du Fehler korrigierst, zwischen Anwendungen wechselst und den fertigen Text kontrollierst.
| Entscheidung | Dein Prüfergebnis |
|---|---|
| Fachsprache | Typische Begriffe bleiben verständlich und korrigierbar |
| Bedienung | Der Ablauf passt zu Deinen Schreibprogrammen |
| Verwaltung | Zuständigkeiten und Unterlagen sind geklärt |
| Ausstieg | Du weißt, welche Inhalte und Kontodaten zurückbleiben |
Ein konkretes Beispiel ist fluesta, unsere Speech-to-Text-Desktop-App für Mac und Windows, die wir, Simon und Furkan, in Berlin bauen. Beim Diktieren mit fluesta gilt: Taste halten, sprechen, Text erscheint direkt an der Cursor-Position, systemweit in jedem Programm und ohne Meeting-Bot.
Du kannst mit über 150 Wörtern pro Minute diktieren, etwa dreimal so schnell wie beim Tippen. Die KI macht den diktierten Satz gleich lesbar, korrigiert Fachbegriffe, und der Pro-Tarif kennt Deine Namen und Fachwörter. Der Pro-Plan kostet 14 Euro im Monat, Pro und Team kannst Du 14 Tage kostenlos testen.
Der Anbietername ist nicht das Ergebnis
Unser Ansatz ist alltagstauglich bei voller Privatsphäre: Transkription und KI-Korrektur laufen auf EU-Servern nach dem Prinzip Zero Data Retention, es wird kein Audio gespeichert, und Deine Stimme ist löschbar, wenn Du das möchtest. Ob ein Werkzeug zu Dir passt, entscheidest Du trotzdem anhand Deiner Anforderungen und der konkreten Nachweise.
Passt eine andere Lösung besser zu Deinem Schreibablauf und Deinem Schutzbedarf, ist das eine vernünftige Entscheidung. Der Gewinn ist Deine überprüfbare Kontrolle über die Verarbeitung, nicht der Name auf der Rechnung.
Mit fluesta bieten wir Dir Diktieren für Deinen täglichen Schreiballtag, mit EU-Verarbeitung und ohne gespeichertes Audio. Wenn Du diesen Ablauf an Deinen eigenen Anforderungen prüfen möchtest, besuche fluesta und teste zunächst einen anonymisierten Mailentwurf.
Related articles
Best Speech to Text AI: 10 Tools für Teams
Best Speech to Text AI im Vergleich: 10 Lösungen für Genauigkeit, Datenschutz, EU-Hosting, Integration, Latenz, Fachbegriffe und Preise.
Dsgvo konforme software
Dsgvo konforme software. Alles zu DSGVO-konformer Software: Was ist echt, welche Kriterien gelten und wie wählen Sie sichere Tools
Diktiersoftware für Mac im Test: Der Praxis-Vergleich 2026
Welche Diktiersoftware für Mac funktioniert wirklich gut? Wir vergleichen Apple, Otter & Co. nach Genauigkeit, Datenschutz und Preis.